

Double authentification serrure : comment sécuriser vos accès connectés
Double authentification serrure : comment sécuriser vos accès connectés
Oui, une serrure connectée peut et doit s’appuyer sur la double authentification : il suffit de combiner deux catégories de facteurs parmi la connaissance, la possession et l’inhérence, et de protéger aussi l’application cloud qui pilote la serrure. Ce réflexe réduit nettement le risque d’intrusion ou de clonage de badge, à condition d’activer également les mises à jour automatiques du boîtier.
En bref:
- La double authentification d’une serrure connectée doit combiner deux catégories de facteurs différentes, comme un code et une empreinte, pour renforcer la sécurité.
- Il est crucial de sécuriser également le compte cloud et l’application mobile en activant la MFA, en utilisant un chiffrement AES-128 et en verrouillant le smartphone.
- La protection ne doit pas se limiter à la serrure elle-même : il faut aussi gérer la sécurité du réseau Wi-Fi domestique et planifier les mises à jour du firmware.
- Lors de l’achat, il faut privilégier une compatibilité mécanique, un journal d’accès, une génération de codes temporaires, et vérifier la fréquence des mises à jour.
- L’automatisation et la gestion centralisée des accès avec des solutions comme PerfectHost peuvent simplifier la sécurité pour plusieurs logements, tout en conservant une traçabilité fiable.
Table des matières
- Comment fonctionne la double authentification sur une serrure connectée
- Sécuriser réellement l’ensemble du système, pas seulement la serrure
- Checklist pour choisir une serrure à double authentification
- Préparer l’installation sans mauvaise surprise
- Double authentification et gestion de location saisonnière
- Trouver l’équilibre entre sécurité et facilité d’usage
- Automatiser et sécuriser vos serrures avec PerfectHost
- Sources
- Questions fréquentes
Comment fonctionne la double authentification sur une serrure connectée
La double authentification, ou authentification multifacteur, repose sur un principe simple : prouver son identité par deux moyens différents plutôt qu’un seul. La CNIL et l’ANSSI distinguent trois grandes familles de preuves dans leur recommandation sur l’authentification multifacteur : ce que vous savez (un code), ce que vous possédez (un badge, un téléphone) et ce que vous êtes (une empreinte, un visage).
Pour une serrure, cela se traduit concrètement par des combinaisons comme :
- Un code PIN saisi au clavier, associé à un badge RFID présenté au lecteur.
- Un smartphone qui génère un code temporaire (TOTP) en plus d’une validation dans l’application.
- Un clavier numérique couplé à une empreinte digitale lue localement par le boîtier.
Il existe une confusion fréquente entre 2FA, 2SV et MFA. Le 2SV (vérification en deux étapes) demande parfois deux preuves de la même catégorie, comme un mot de passe suivi d’un code envoyé par courriel : cela n’équivaut pas à une vraie double authentification. La CNIL et l’ANSSI rappellent que la MFA exige des facteurs de nature différente, justement parce qu’un pirate capable de voler un mot de passe n’aura pas forcément accès à votre téléphone ou à votre empreinte. Deux demandes de connaissance, comme un code PIN suivi d’une question secrète, n’apportent donc pas la même protection qu’un vrai second facteur.
Sécuriser réellement l’ensemble du système, pas seulement la serrure

Une serrure peut afficher une double authentification irréprochable sur son clavier tout en restant vulnérable si le compte cloud associé reste mal protégé. Les tests menés par Frandroid sur le SwitchBot Smart Lock Ultra le confirment : sans protection du compte et du processus d’appairage, un smartphone compromis permet de contourner la 2FA locale.
Quelques actions concrètes à suivre dans l’ordre :
- Activez la double authentification sur le compte cloud et l’application mobile, en privilégiant un code TOTP généré par une application dédiée plutôt qu’un simple SMS.
- Vérifiez que les communications entre la serrure et l’application passent par un chiffrement reconnu, l’AES-128 étant un standard courant chez les fabricants selon les comparatifs des Numériques.
- Verrouillez votre smartphone lui-même par biométrie ou code, puisqu’il devient la clé de voûte de tout le système.
- Planifiez les mises à jour du firmware et gardez en tête la procédure de révocation d’un code ou d’un badge perdu.
- Sécurisez votre réseau Wi-Fi domestique et envisagez une segmentation réseau ou un VPN pour les accès à distance.
Conseil de pro : créez un réseau Wi-Fi dédié aux objets connectés de votre logement, séparé de celui de vos appareils personnels, pour limiter les conséquences d’une faille sur un seul équipement.
Checklist pour choisir une serrure à double authentification
Avant d’investir, quelques critères pratiques permettent de comparer les options sans se perdre dans les arguments marketing :
- La compatibilité mécanique avec votre porte : un rétrofit se pose par-dessus le cylindre existant, tandis qu’un remplacement complet demande un changement de barillet.
- Les modes de double authentification proposés, qu’il s’agisse d’un code TOTP sur smartphone ou d’un badge associé à une validation locale.
- Un journal d’accès consultable, la génération de codes temporaires et un indicateur de niveau de batterie clairement visible.
- La fréquence des mises à jour de sécurité annoncée par le fabricant, qui conditionne la durée de vie réelle de la protection.
- Le coût total sur la durée : prix du matériel, abonnement éventuel lié à l’application et frais d’installation.
Les comparatifs techniques situent les prix des serrures connectées grand public entre 75 et 200 euros, hors coût d’installation.
Préparer l’installation sans mauvaise surprise
La plupart des pannes constatées sur les serrures connectées viennent d’erreurs évitables lors de la pose. Avant d’acheter, vérifiez que votre cylindre est débrayable, condition nécessaire pour qu’un rétrofit fonctionne sans remplacer toute la serrure.
- Repérez l’emplacement idéal du capteur magnétique de porte, en suivant les recommandations du fabricant pour éviter les faux positifs.
- Prévoyez un accès facile au compartiment des piles, car un boîtier mal positionné complique le remplacement.
- Effectuez l’appairage initial depuis un smartphone déjà sécurisé par un code ou une biométrie, jamais depuis un appareil partagé.
- Testez un scénario de panne avant la mise en service réelle : coupure de courant, perte de connexion, batterie faible.
- Gardez toujours une clé mécanique de secours ou un accès prestataire validé en cas de défaillance du système électronique.
Double authentification et gestion de location saisonnière
Pour un hôte qui gère un ou plusieurs logements, la double authentification prend tout son sens dès qu’elle s’articule avec la gestion des locations saisonnières. Un code temporaire généré automatiquement pour chaque séjour, puis révoqué à la fin du séjour, évite qu’une clé circule indéfiniment entre plusieurs voyageurs.
- La génération automatique d’un code par réservation limite les doublons et les oublis de révocation.
- L’accès des prestataires de ménage ou de maintenance se gère sans partager de clé physique, par un code limité dans le temps.
- Le journal d’accès devient une preuve utile en cas de litige sur l’heure d’entrée ou de sortie d’un locataire.
- Cette automatisation réduit les déplacements physiques pour remettre ou récupérer des clés, un gain de temps réel sur plusieurs logements.
Trouver l’équilibre entre sécurité et facilité d’usage
Un propriétaire qui loue occasionnellement peut se contenter d’un code PIN associé à une validation par application. Un gestionnaire multi-logements gagnera en revanche à combiner badge et code temporaire généré à distance, pour garder la main sur chaque accès sans se déplacer.
La biométrie reste séduisante mais mérite une vigilance particulière : le traitement de données biométriques relève de l’article 9 du RGPD selon le guide sécurité de la CNIL, ce qui justifie de privilégier un stockage local plutôt qu’un envoi vers le cloud du fabricant. Ma conviction, après avoir observé ces systèmes en usage réel : la priorité absolue reste de sécuriser l’application et le compte cloud avant même de s’attarder sur le choix du capteur biométrique.
— Pierucci
Automatiser et sécuriser vos serrures avec PerfectHost
Gérer manuellement des codes temporaires, des accès prestataires et des journaux de connexion devient vite lourd dès que plusieurs logements s’ajoutent à votre portefeuille. PerfectHost automatise cette chaîne complète pour les propriétaires et conciergeries de locations saisonnières.
- L’automatisation des serrures connectées génère et révoque les codes selon le calendrier de réservation, sans intervention manuelle.
- La synchronisation multicanal avec Airbnb, Booking et Abritel évite les doublons de codes entre plateformes.
- La journalisation des accès conserve une trace fiable en cas de besoin, utile pour sécuriser la relation avec vos voyageurs.
L’offre PerfectHost + Serrure complète l’abonnement PerfectHost à 39 € par mois par logement pour intégrer directement vos serrures connectées à l’automatisation. Pour voir le détail des serrures connectées compatibles, consultez la page dédiée et comparez avec votre équipement actuel avant de passer à l’étape suivante.
Sources
Les recommandations citées proviennent de la CNIL et de l’ANSSI sur l’authentification multifacteur, ainsi que des tests techniques publiés par Les Numériques et Frandroid sur des serrures connectées grand public.
- Projet de recommandation relative à l’authentification multifacteur — CNIL / ANSSI
- Comparatif / 8 serrures connectées testées — Les Numériques
- Test SwitchBot Smart Lock Ultra et Keypad Vision — Frandroid
Questions fréquentes
Comment fonctionne une serrure numérique ?
Une serrure numérique remplace ou complète le mécanisme mécanique par un boîtier électronique qui déverrouille la porte après vérification d’un ou plusieurs facteurs, comme un code, un badge ou une empreinte. Le boîtier communique généralement avec une application mobile via un chiffrement des échanges, souvent en AES-128 selon les tests disponibles.
Qu’est-ce que la double authentification pour une serrure ?
Il s’agit de demander deux preuves d’identité de nature différente avant d’ouvrir, par exemple un code associé à une empreinte, plutôt qu’une seule preuve. La CNIL et l’ANSSI recommandent cette combinaison dès que l’accès est possible depuis l’extérieur du logement.
Que faire en cas de perte d’accès ou de code oublié ?
La plupart des serrures connectées permettent de révoquer un code ou un badge depuis l’application, puis d’en générer un nouveau sans intervention sur le boîtier physique. Gardez toujours une clé mécanique de secours disponible, au cas où l’application ou la connexion réseau serait temporairement indisponible.
La biométrie sur une serrure est-elle sûre pour mes données personnelles ?
Les données biométriques sont considérées comme sensibles par le RGPD, ce qui impose des garanties particulières de la part du fabricant selon le guide de la CNIL. Un stockage local de l’empreinte, plutôt qu’un envoi vers un serveur distant, limite les risques liés à une éventuelle fuite de données.
La double authentification est-elle plus sûre qu’une serrure traditionnelle ?
Une serrure traditionnelle dépend entièrement d’une clé physique qui peut être copiée sans que vous le sachiez, alors qu’une serrure à double authentification combine deux preuves distinctes et conserve un journal des accès. Cette combinaison réduit le risque d’intrusion lié à la perte ou à la duplication d’une seule clé, tout en gardant une trace de chaque ouverture.
Recommandations
Découvrez PerfectHost en 1 minute
Dashboard, automatisations, messagerie IA, tarification intelligente… tout en un coup d'œil.
7 leviers pour doubler vos réservations directes
Téléchargez gratuitement notre guide PDF et reprenez le contrôle face aux plateformes de réservation.
Questions fréquentes
Comment réduire ma dépendance aux plateformes de réservation ?
En développant vos réservations directes : un site optimisé, une relation client soignée et des outils d’automatisation vous permettent de fidéliser vos voyageurs et d’éviter les commissions élevées des plateformes.
PerfectHost convient-il aux petits propriétaires ?
Oui. PerfectHost s’adapte aussi bien à un propriétaire d’un seul logement qu’à une conciergerie gérant plusieurs dizaines de biens, grâce à une tarification par logement et un essai gratuit de 14 jours sans carte bancaire.
Quelles tâches PerfectHost automatise-t-il ?
La messagerie voyageurs avec IA multilingue, la coordination du ménage, la remise des clés via serrures connectées, la tarification dynamique et le suivi des réservations sont automatisés pour vous faire gagner un temps considérable.
Combien de temps pour être opérationnel ?
La mise en place prend généralement quelques minutes : vous créez votre compte, ajoutez vos logements et connectez vos outils. Vous pouvez commencer gratuitement pendant 14 jours, sans engagement.
Prêt à automatiser votre conciergerie ?
Testez PerfectHost gratuitement et transformez votre gestion locative.
Essai gratuitArticles similaires
Conciergerie numérique : révolutionner la location saisonnière
Comment les outils digitaux transforment la gestion locative et permettent aux propriétaires de gagner du temps tout en offrant un meilleur service.
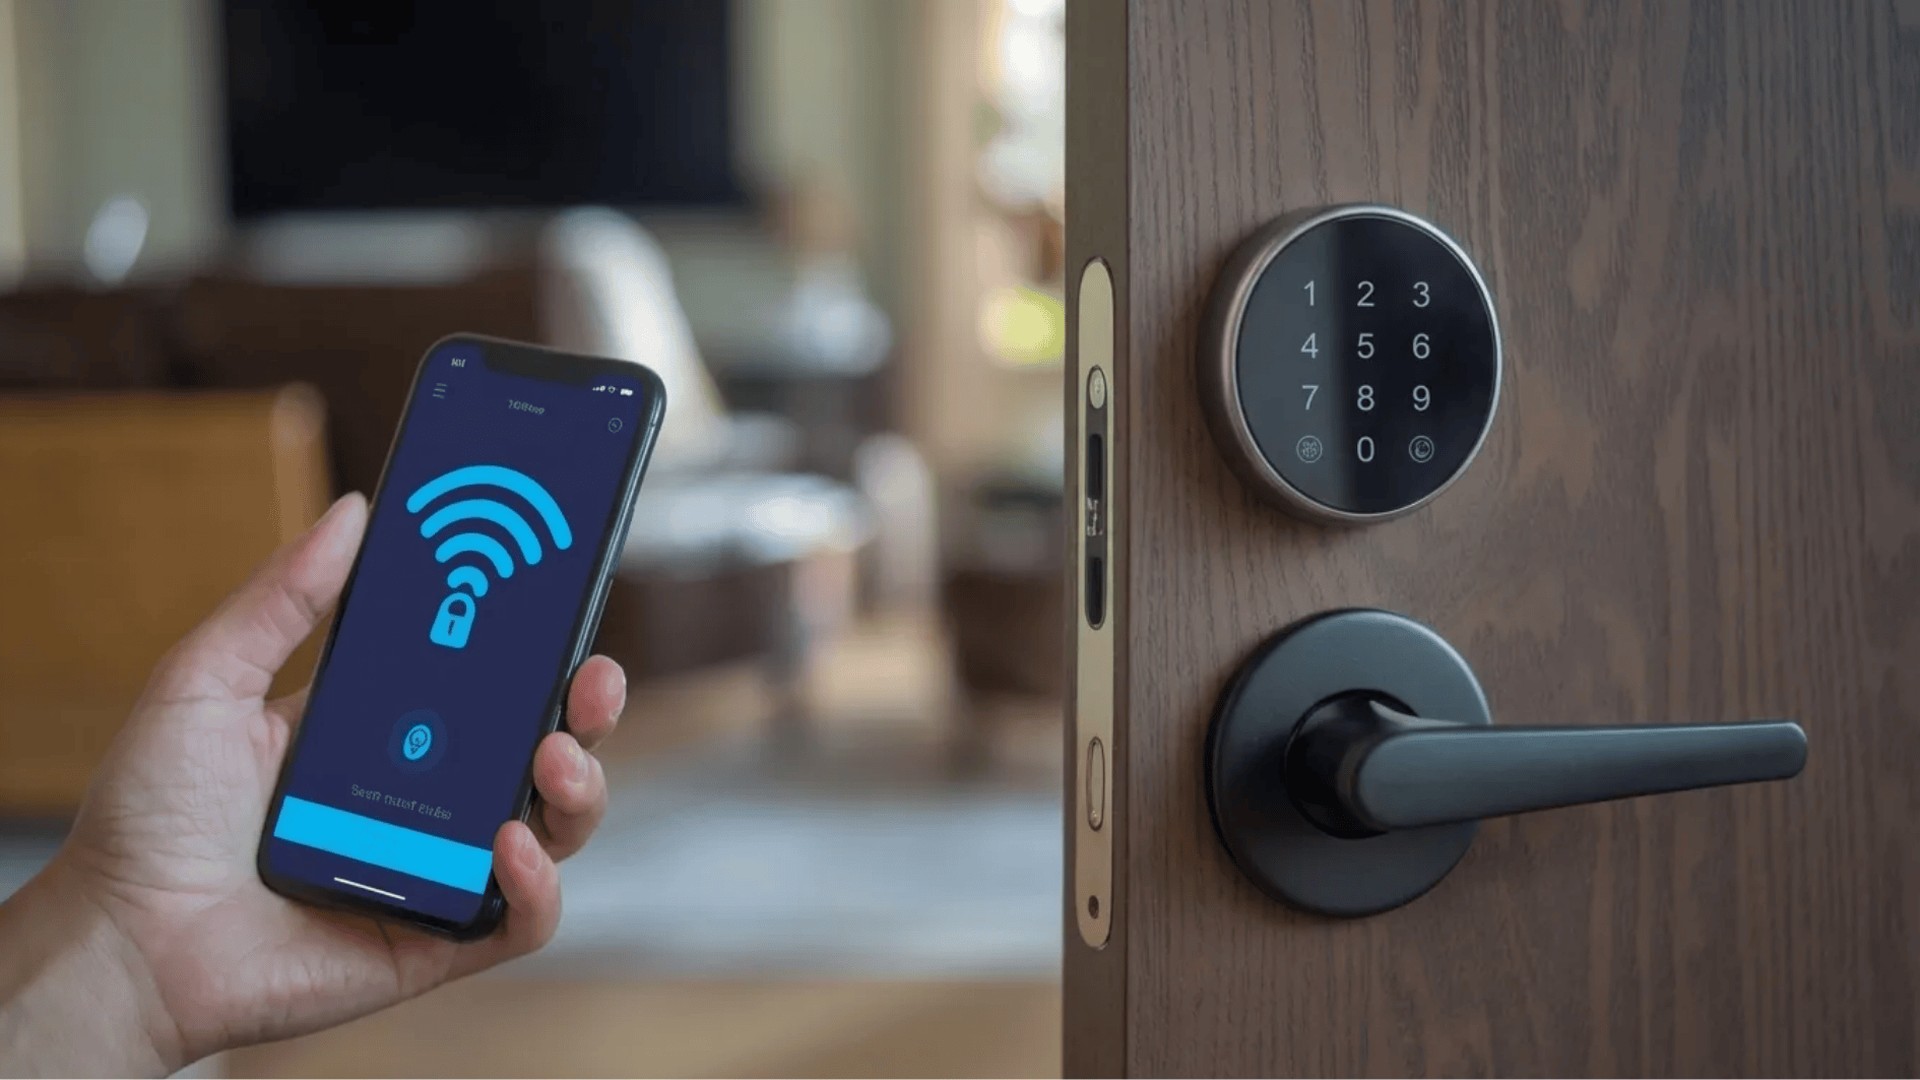
Serrures connectées : sécuriser l'accès à vos locations
Comment les serrures connectées simplifient la gestion des accès et renforcent la sécurité de vos locations saisonnières.